
深色 / 浅色
1-4 转换成 Clash 配置
上一篇拿到的两条链接,Clash 不能直接用,要先转换成 Clash 认识的 clash.yaml 配置文件。转换器就在这一页下面,在你的浏览器里本地转换,链接不上传、不保存。
2026-11 更新:改用本站转换器
视频里用的是另一个网站的转换器。现在推荐直接用下面的本站转换器:
- 能把 vless 和 hysteria2 两条链接一起转进同一个配置(主力 + 备用)。
- 转出来的配置在 Clash 里选「全局」时默认就走你的节点。很多别的转换器生成的配置,选「全局」后默认是「直连」(DIRECT),等于没走代理,检测页还是国内 IP。
- 每次修改都用真实服务器 + Mihomo 内核(Clash Verge Rev 用的内核)实际连通测试过。
① 准备好两条链接
打开上一篇的记事本,应该是这样两行(每行一条,vless 在第一行):
text
vless://7fec6817-…@1.2.3.4:29572?encryption=none&security=reality&flow=xtls-rprx-vision&type=tcp&sni=www.amazon.com&pbk=…&fp=chrome#233boy-reality-1.2.3.4
hysteria2://8dbb1f77-…@1.2.3.4:45241?alpn=h3&insecure=1&allowInsecure=1&pinSHA256=…#233boy-hysteria2-1.2.3.4- 第一行是 Clash 默认使用的节点,所以 vless(VLESS-REALITY)放第一行。
- 只有 vless 一条也可以,就是少了备用节点。
- 还没拿到链接?回到 1-3 第 ⑤ 步。
② 粘贴到下面的框里,点「转换」
🔒 只在你的浏览器里转换,不上传、不保存
点 「② 转换」 后,每条链接会显示一行结果:
text
✓ VLESS-REALITY · tcp · 1.2.*.*:29572
✓ Hysteria2 · 1.2.*.*:45241- 两行都是 ✓ 就对了(地址只显示前两段,是故意打码的)。
- 出现 ✗ 时后面会写原因,对照下面的「常见失败原因」处理。
③ 下载配置文件
点 「下载 .yaml 文件」,浏览器会保存一个 clash-config.yaml(一般在「下载」文件夹)。
- 文件名随意,但后缀必须是
.yaml。有的浏览器会自动改成.txt,要手动改回来。 - Windows 看不到后缀:文件资源管理器 →「查看」→ 勾选「文件扩展名」。
记住这个文件放在哪,下一篇导入 Clash 要用。
这个文件也是「钥匙」
clash-config.yaml 里有你节点的全部密钥,不要发给别人或传到网上。
④ 了解一下配置里有什么
不用改任何东西,知道这些就行,下一篇会用到:
| 内容 | 说明 |
|---|---|
| 两个节点 | 233boy-reality-你的IP(主力,默认选中)和 233boy-hysteria2-你的IP(备用) |
PROXY 组 | 「规则」模式下用它选节点;规则只有一条:所有流量都走 PROXY |
GLOBAL 组 | 「全局」模式下用它选节点;第一项就是你的节点,所以默认走节点 |
| DNS | 也走节点,用加密的 1.1.1.1,避免 DNS 泄露;关闭 IPv6 |
| Hysteria2 的证书 | 233boy 用的是自签证书,配置里固定了证书指纹:只认你服务器那张证书,比「跳过证书验证」更安全 |
原版 Clash 用不了
转换出来的是 Mihomo(Clash.Meta) 格式。原版 Clash、Clash for Windows 都不支持 VLESS-REALITY 和 Hysteria2,导入会报错。请用下一篇介绍的 Clash Verge Rev(或其他 Mihomo 内核客户端)。
常见失败原因
| 现象 | 原因 | 怎么办 |
|---|---|---|
| 「没有找到链接」 | 框里是空的,或者粘贴的不是链接 | 只粘贴 vless://、hysteria2:// 开头的那几行 |
| ✗「缺少 pbk(公钥)」 | vless 链接没复制完整 | 回服务器运行 sb url,选 VLESS-REALITY 的编号,从 vless:// 一直复制到行尾(#233boy-reality-…) |
| ✗「链接里没有端口号」「格式不对」 | 复制时中间断了、少了字符,或者多复制了提示文字 | 同上,先粘到记事本检查是不是一整行 |
| 只转出 Hysteria2,没有 VLESS-REALITY | 上一篇漏了 sb add reality auto | 回到 1-3 第 ⑤ 步 补上 |
下载的文件后缀是 .txt | 浏览器改了文件名 | 改名为 clash.yaml 再导入 |
| 导入 Clash 报错 | 客户端不是 Mihomo 内核 | 用最新版 Clash Verge Rev |
| 转换、导入都成功,但节点超时 | 转换器只检查格式,不检查服务器通不通 | 回到 1-3 末尾的「连不上」 排查端口和防火墙 |
想让电脑上的 AI 直接生成配置,可以用上面的「让电脑上的 AI 帮你做这一步」。
视频里的做法:shipengtao 代理配置转换器(也能用,但要注意两点)
视频里用的是 shipengtao.com/en/tools/proxy-converter/:输出格式选 Clash / Mihomo YAML、路由预设选「代理所有流量」→ 粘贴链接 → 转换 → 下载。
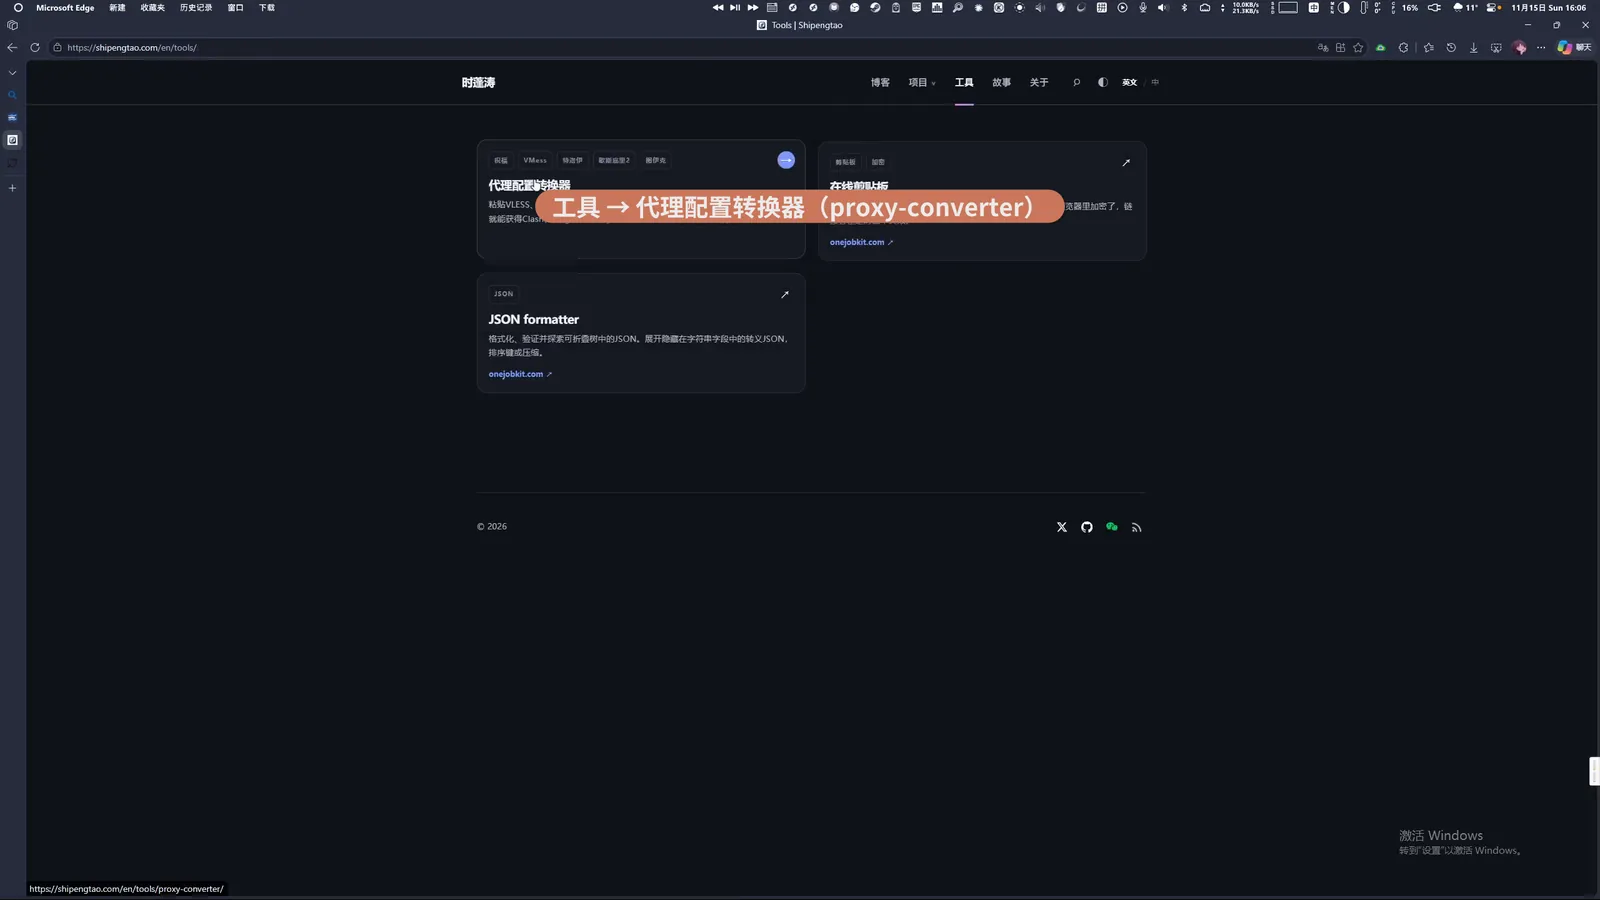
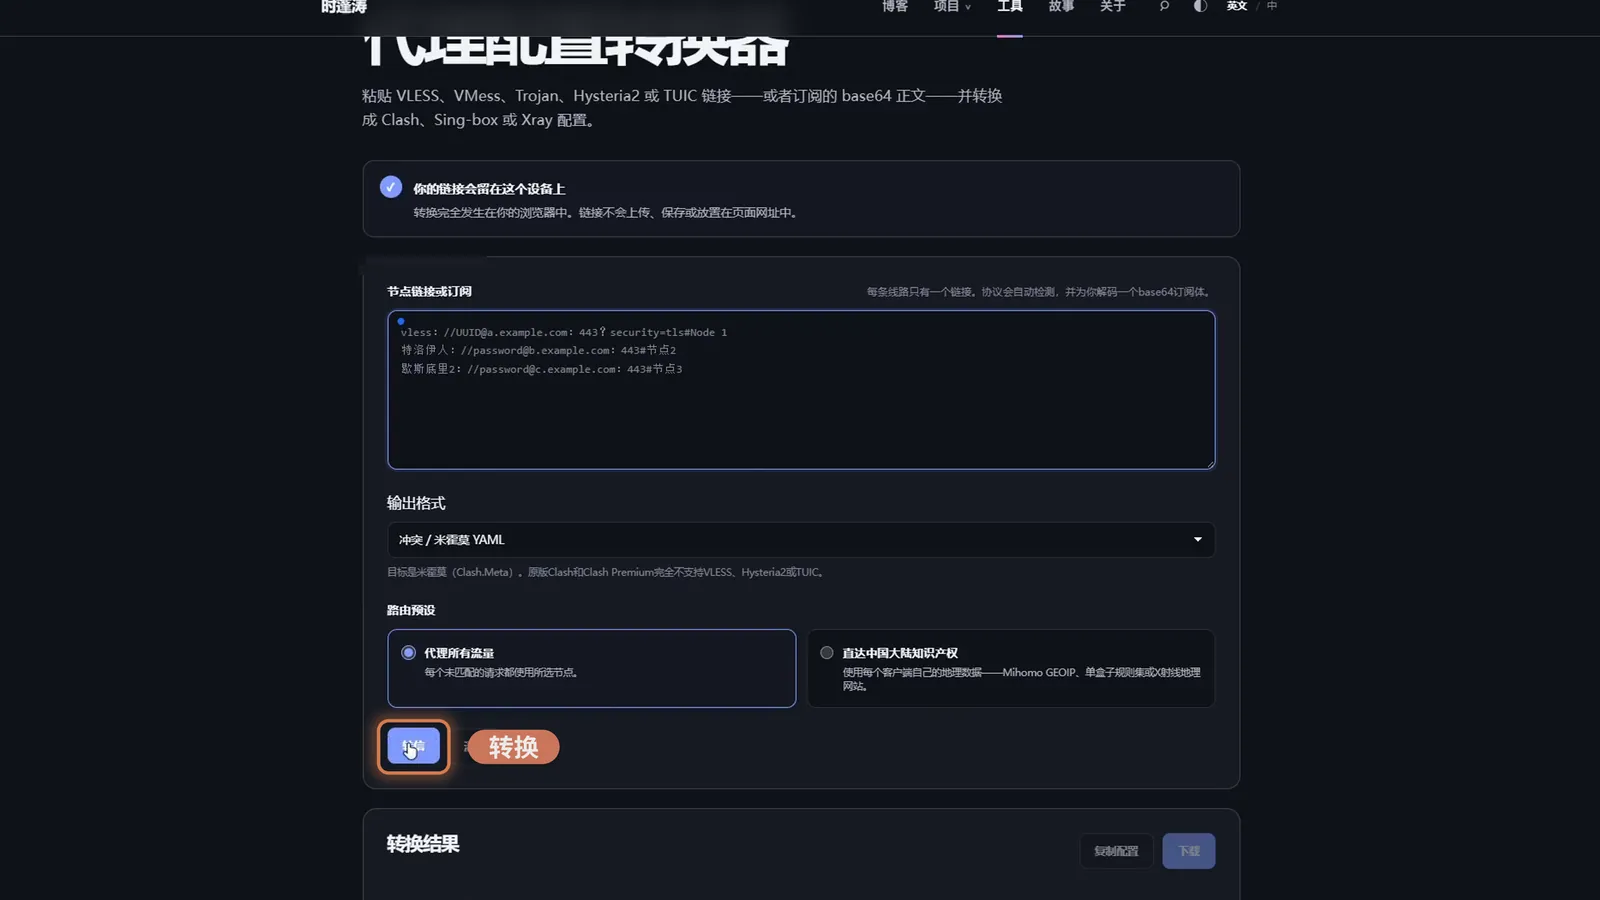
用它的话要注意:
- 下一篇 Clash 选「全局」模式后,一定要到「代理」页把 GLOBAL 从 DIRECT 改成你的节点,否则流量不走服务器。(用本站转换器没有这个问题。)
- 网站在国内有时打不开,打不开就用本页的转换器。
手动写配置(实测过的完整模板)
先在服务器上运行 sb info VLESS-REALITY-端口 和 sb info Hysteria2-端口 看各项参数(或者直接从链接里取,见模板下面的说明)。把模板里 <…> 换成你的值,用记事本保存为 clash.yaml(编码选 UTF-8),再按 1-5 导入。只要 REALITY 的话,删掉 hysteria2 那一段和两个组里对应的那一行。
yaml
mixed-port: 7897
allow-lan: false
mode: rule
log-level: info
ipv6: false
dns:
  enable: true
  ipv6: false
  enhanced-mode: fake-ip
  fake-ip-range: 198.18.0.1/16
  respect-rules: true
  nameserver:
    - https://1.1.1.1/dns-query
    - https://8.8.8.8/dns-query
  proxy-server-nameserver:
    - https://1.1.1.1/dns-query
    - https://223.5.5.5/dns-query
proxies:
  - name: reality
    type: vless
    server: "<服务器IP>"
    port: <REALITY端口>
    uuid: "<UUID>"
    udp: true
    flow: xtls-rprx-vision
    tls: true
    servername: <伪装域名,如 www.amazon.com>
    client-fingerprint: chrome
    reality-opts:
      public-key: <公钥 pbk>
      short-id: ""
    network: tcp
  - name: hysteria2
    type: hysteria2
    server: "<服务器IP>"
    port: <Hysteria2端口>
    password: "<密码>"
    fingerprint: <证书指纹 pinSHA256,全部小写>
    alpn:
      - h3
proxy-groups:
  - name: PROXY
    type: select
    proxies:
      - reality
      - hysteria2
  - name: GLOBAL
    type: select
    proxies:
      - reality
      - hysteria2
      - DIRECT
rules:
- "MATCH,PROXY"- 缩进必须用空格,不能用 Tab,层级要和模板一模一样。
- 这些值都在链接里:vless 链接
@前面是 UUID,@后面是 IP 和端口,sni=是伪装域名,pbk=是公钥,有sid=的话填进 short-id(233boy 的链接没有,就留空引号);hysteria2 链接@前面是密码,pinSHA256=后面是证书指纹。